Sí, los códigos QR son seguros en sí mismos: un código QR es solo un patrón impreso que guarda texto, normalmente una dirección web, y escanearlo no puede ejecutar código en tu teléfono. El riesgo está en adónde te lleva el código. Un estafador puede imprimir un código que abra una página de inicio de sesión falsa, un formulario de pago o la descarga de un programa malicioso, y como un código QR no se puede leer a simple vista, solo ves el destino después de escanearlo. La respuesta práctica es tratar un código QR como un enlace en un correo electrónico: revisa la URL de vista previa antes de abrirla, desconfía de los códigos que llegan sin esperarlos o que exigen actuar con urgencia, y nunca introduzcas contraseñas ni datos de tarjeta en una página a la que llegaste mediante un código en el que no confías.
Puntos clave
- Un código QR no puede infectar un teléfono por sí solo; el peligro está en el enlace o la acción que se activa después de escanearlo.
- El phishing con códigos QR, conocido como quishing, creció con fuerza en 2025 y llega sobre todo por correo, en adjuntos PDF y en pegatinas sobre carteles públicos.
- Leer la vista previa de la URL que muestra la cámara antes de tocarla detiene la mayoría de los ataques.
- Los códigos en parquímetros, terminales de pago y cartas inesperadas merecen una precaución especial.
- Las empresas generan confianza con códigos de marca, dominios cortos y legibles y un texto claro junto al código.
¿Es seguro escanear un código QR en primer lugar?
Escanear un código QR es tan arriesgado como leer una URL escrita en un cartel. El código es una cuadrícula de módulos blancos y negros que codifica un dato breve. Si quieres el detalle técnico, nuestra guía sobre cómo funcionan los códigos QR explica la estructura, la corrección de errores y la capacidad de datos.
Cuando la cámara decodifica esos datos, no se ejecuta nada de forma automática. Las aplicaciones de cámara actuales de iOS y Android muestran lo que han encontrado, normalmente una dirección web, y esperan a que la toques. La decisión de abrir el enlace, unirte a una red WiFi o guardar un contacto sigue siendo tuya.
Por eso la respuesta honesta a la pregunta de si los códigos QR son seguros tiene dos partes. El formato es seguro. El contenido puede ser cualquier cosa que haya querido quien imprimió el código, y no puedes examinarlo hasta que tu teléfono lo decodifica. Un código en la mesa del restaurante al que vas cada semana y una pegatina en un parquímetro se ven iguales, pero merecen niveles de confianza muy distintos.
¿Cómo funcionan realmente las estafas con códigos QR?
La mayoría de las estafas con códigos QR son phishing corriente con una cámara de por medio. El atacante quiere tus credenciales, tu número de tarjeta o tu dinero, y el código es solo una forma cómoda de entregarte el enlace. Los equipos de seguridad lo llaman quishing, una contracción de QR y phishing.
El atractivo para los delincuentes es que los filtros de correo analizan los enlaces de texto, pero a menudo consideran inofensiva una imagen. Un código QR dentro de una imagen o un PDF oculta la URL maliciosa a muchos de esos filtros, y la persona lo escanea con su teléfono personal, fuera del alcance de las herramientas de seguridad de la empresa.
La escala ya no es pequeña. Según el informe Phishing Activity Trends de APWG del tercer trimestre de 2025, la empresa miembro Mimecast detectó 716.306 códigos QR maliciosos únicos en correos durante el tercer trimestre de 2025, un 13 por ciento más que los 635.672 del segundo trimestre, y más de 3 millones en doce meses.
El crecimiento continuó a final de año. Kaspersky informó en diciembre de 2025 que sus detecciones de correos de phishing con códigos QR maliciosos pasaron de 46.969 en agosto a 249.723 en noviembre de 2025, un aumento de más de cinco veces, con muchos códigos escondidos en adjuntos PDF en lugar del cuerpo del mensaje.
Los patrones de ataque habituales se agrupan en unos pocos tipos:
- Robo de credenciales: el código abre una copia convincente de una página de inicio de sesión de Microsoft, de un banco o de una empresa de paquetería.
- Fraude en pagos: un código falso en un parquímetro o un punto de recarga lleva a una página de pago que imita a la real.
- Descarga de malware: el enlace ofrece una supuesta actualización de una app o un archivo que instala software espía, sobre todo en dispositivos Android que permiten instalar desde fuentes externas.
- Abuso de acciones: el código prepara un SMS a un número de tarificación especial, un correo o una invitación de calendario que parece inofensiva hasta que la envías.
¿Dónde aparecen con más frecuencia los códigos QR maliciosos?
El contexto es tu mejor alerta temprana. Los códigos legítimos suelen aparecer donde los esperas, impresos como parte del diseño original. Los maliciosos suelen llegar con prisas o pegados encima de otra cosa. La tabla resume los entornos donde más se denuncian estafas y la señal que debería hacerte parar.
| Entorno | Gancho típico | Señal de alerta |
|---|---|---|
| Correo de trabajo o adjunto PDF | "Vuelve a verificar tu cuenta" o "revisa el documento compartido" | Te pide escanear con el teléfono en lugar de hacer clic en un enlace normal |
| Parquímetros y puntos de recarga | "Paga aquí con QR" | Pegatina sobre el cartel original, bordes irregulares, calidad de impresión distinta |
| Cartas y paquetes | "Entrega fallida, reprográmala ahora" o "multa pendiente" | Remitente inesperado, un plazo, una tarifa para desbloquear algo |
| Mesas de restaurante y carteles | Menú, descuento o encuesta | El código pide datos de tarjeta o instalar una app solo para ver un menú |
| Redes sociales y webs de anuncios | "Escanea para recibir el pago" | Recibir dinero nunca exige escanear un código y confirmar un pago |
¿Cómo saber si un código QR es seguro antes de abrirlo?
No necesitas software especial para escanear con seguridad. Una rutina breve detecta la gran mayoría de los códigos maliciosos y, cuando se convierte en hábito, solo lleva unos segundos.
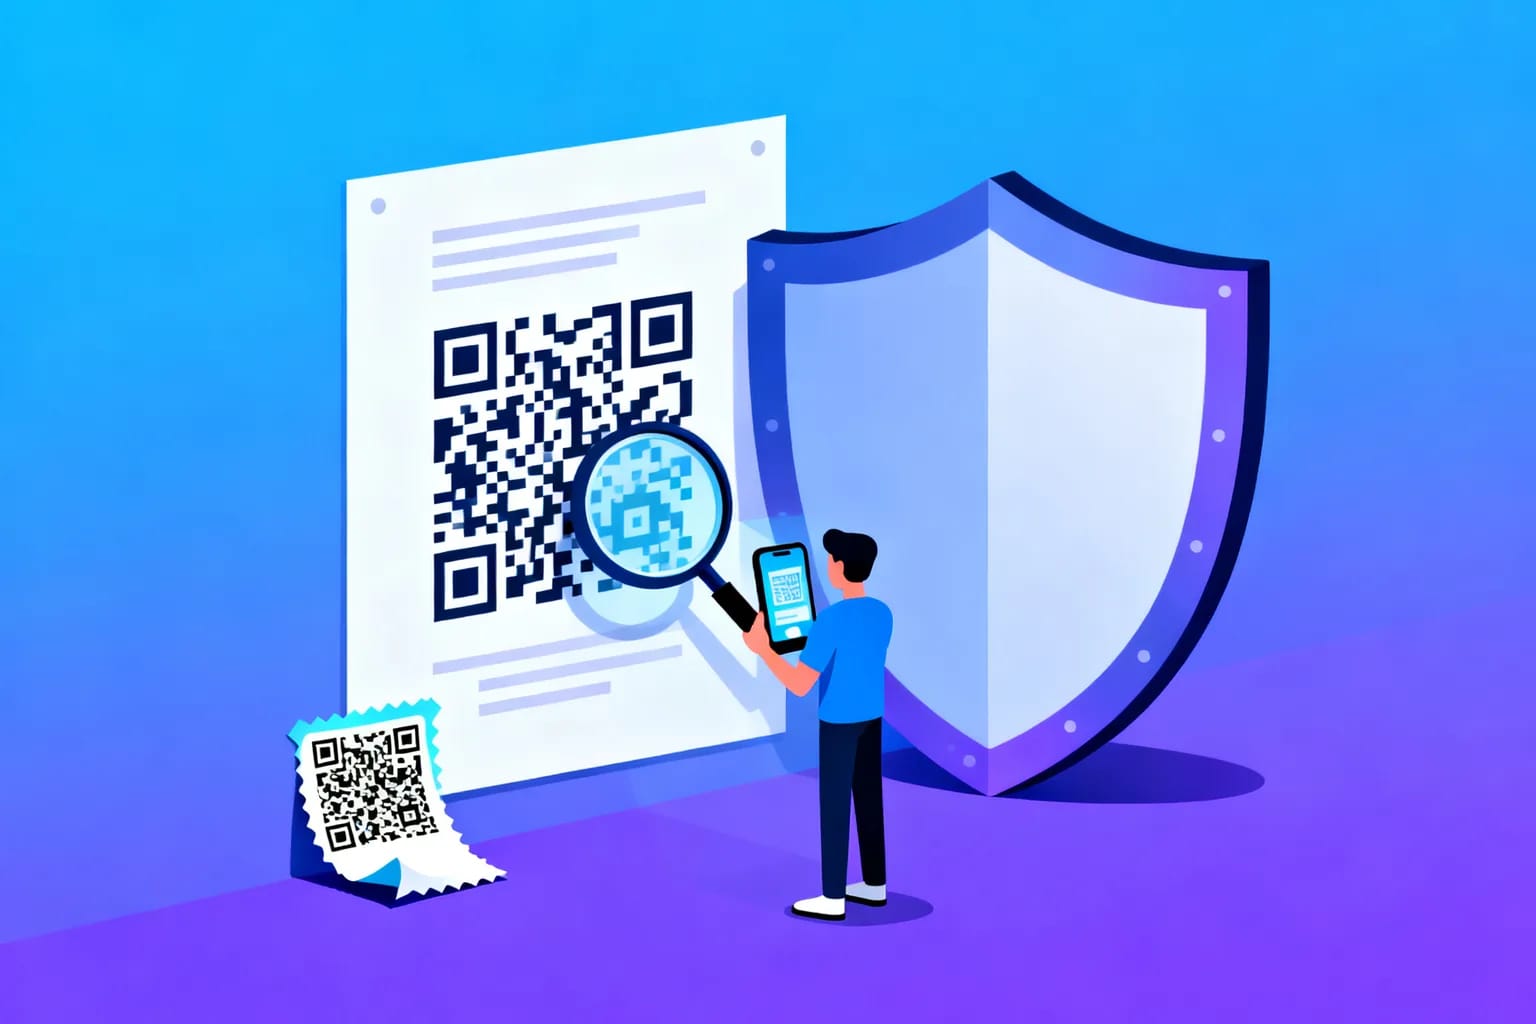
- Mira el código antes de escanearlo. Comprueba si está impreso en el material original o pegado encima. Pasa el dedo por encima: un borde en relieve en un cartel público es una señal de alerta clara.
- Lee la URL de vista previa. La cámara muestra el destino antes de abrirlo. Fíjate en el dominio, la parte justo antes de la primera barra simple. "aparcamiento-ciudad.example" no es la web oficial de tu ciudad solo porque contenga la palabra aparcamiento.
- Busca grafías parecidas. Letras cambiadas, guiones de más, terminaciones poco habituales y largas cadenas de caracteres aleatorios son frecuentes en los dominios de phishing.
- Desconfía de los enlaces cortos que no puedes leer. Una URL acortada oculta el destino final. No es automáticamente maliciosa, pero te quita la oportunidad de revisar el dominio, así que sube el listón de lo que deberías confiar en la página siguiente.
- Cuestiona la urgencia. Los plazos, las amenazas de multa y los mensajes del tipo "tu cuenta será cerrada" existen para que te saltes estas comprobaciones.
- Nunca inicies sesión a través de un código. Si un código dice que debes entrar en tu banco, tu correo o tu cuenta del trabajo, ciérralo y abre el servicio desde su app o un marcador.
- Decodifica en lugar de abrir. Si quieres revisar un código de un correo o una captura de pantalla sin visitar el enlace, usa un decodificador de códigos QR en el navegador que muestre el contenido en bruto. El nuestro funciona por completo en tu navegador y no sube nada.
Estos pasos también te protegen de errores sin mala intención. Un código impreso en un folleto antiguo puede apuntar a un dominio que ya caducó y que ahora pertenece a otra persona. Leer la URL también lo detecta.
¿Qué hacer si ya escaneaste un código sospechoso?
Escanear por sí solo rara vez causa daño. Lo que importa es lo que pasó después. Repasa estas preguntas en orden y actúa rápido en cada una que se aplique.
- ¿Solo viste la página? Cierra la pestaña y borra los datos de navegación recientes. Ver una página de phishing no entrega tus datos.
- ¿Introdujiste una contraseña? Cámbiala de inmediato en el sitio real, empezando por el correo y siguiendo con cualquier cuenta que use la misma contraseña. Activa la verificación en dos pasos donde sea posible.
- ¿Introdujiste datos de tarjeta o bancarios? Llama a tu banco al número que figura en el reverso de la tarjeta, bloquéala y pregunta cómo disputar los cargos.
- ¿Instalaste algo? Desinstala la app, revisa qué aplicaciones tienen permisos de accesibilidad o de administrador del dispositivo y ejecuta el análisis de seguridad integrado del teléfono. Si es un teléfono de trabajo, avisa enseguida al equipo de TI.
- ¿Era un código público? Informa de la pegatina falsa a quien gestiona el parquímetro, el punto de recarga o el local para que la retiren antes de que la escanee la siguiente persona.
¿Son los códigos QR dinámicos menos seguros que los estáticos?
No por naturaleza. Un código estático guarda directamente la URL final. Un código dinámico guarda una dirección de redirección corta, y la plataforma que hay detrás reenvía cada escaneo al destino actual. Si la distinción es nueva para ti, nuestra comparación de códigos QR estáticos y dinámicos la explica con detalle.
Desde el lado de quien escanea, la diferencia es que un código dinámico muestra en la vista previa un dominio de redirección en lugar del sitio final. Es el mismo equilibrio que con cualquier enlace corto: confías en el servicio de redirección y en la organización que imprimió el código.
Desde el lado del propietario, los códigos dinámicos suelen ser la opción más segura. Si una página de destino se ve comprometida o un dominio caduca, el propietario puede redirigir todos los códigos impresos a una dirección nueva en minutos, en lugar de dejar un enlace peligroso en miles de folletos. Un código estático impreso con un error o con un dominio que va a caducar se queda mal para siempre.
Los códigos dinámicos ofrecen además controles que los estáticos no pueden dar:
- Protección con contraseña para códigos que solo deben abrirse para el personal o invitados.
- Fechas de caducidad para que un código promocional deje de funcionar al terminar la campaña.
- Límites de escaneo para cupones o entradas de un solo uso.
- Analítica de escaneos que revela patrones inusuales, por ejemplo escaneos desde una ciudad donde nunca colocaste el código.
Este último punto se subestima. Si un código registra de repente escaneos en un lugar donde no tienes carteles, alguien puede haberlo copiado o haber pegado una pegatina en otro sitio. La analítica convierte un problema silencioso en uno visible.
¿Cómo pueden las empresas hacer que sus códigos QR inspiren confianza?
A medida que el quishing se conoce más, los clientes prudentes dudarán antes de escanear. Las empresas que imprimen códigos pueden reducir esa fricción haciendo que sus códigos legítimos sean evidentemente legítimos. La guía para crear un código QR dinámico explica la configuración; las señales de confianza siguientes valen con cualquier herramienta.
- Personaliza el código con tu marca. Tu logo en el centro y tus colores hacen que un código sea más difícil de sustituir sin que se note y más fácil de reconocer.
- Imprime una llamada a la acción y el dominio. Una línea como "Escanea para ver el menú, abre example.com/menu" indica qué esperar y permite comprobar la vista previa.
- Integra el código en el diseño. Un código impreso como parte del cartel, el envase o el ticket es mucho más difícil de falsificar que una pegatina suelta.
- Usa un dominio reconocible. Envía los escaneos a tu propia web en lugar de a una cadena de redirecciones desconocidas.
- No pidas datos sensibles justo después de escanear. Si la primera página pide la tarjeta o un inicio de sesión, los usuarios cuidadosos la cerrarán, y con razón.
- Revisa con regularidad las ubicaciones públicas. El personal de aparcamientos, entradas y mostradores debe saber cómo es tu código real y retirar cualquier cosa pegada encima.
Para las organizaciones de la UE también hay una cuestión de privacidad. Recoger los datos de escaneo de forma responsable, con la mínima información personal y una base legal clara, forma parte de ser de confianza y no es una tarea de cumplimiento aparte.
Preguntas frecuentes
¿Puede un código QR hackear mi teléfono solo con escanearlo?
No. Escanear solo decodifica texto, y las aplicaciones de cámara actuales de iOS y Android preguntan antes de abrir un enlace. Para que haya daño hace falta un paso más, como introducir datos en una página falsa o instalar un archivo que ofrece el enlace.
¿Son seguros los códigos QR en restaurantes y tiendas?
Normalmente sí, sobre todo cuando el código está impreso directamente en el menú, el expositor de mesa o el envase. Ten cuidado si el código es una pegatina sobre otro cartel o si un simple menú pide de repente datos de tarjeta o instalar una app.
¿Es seguro escanear un código QR de un correo electrónico?
Extrema la precaución. La mayor parte del quishing denunciado en 2025 llegó por correo o en adjuntos PDF, a menudo suplantando al departamento de TI, a bancos o a empresas de mensajería. Si un correo te pide escanear un código para iniciar sesión o arreglar tu cuenta, abre tú mismo el servicio.
¿Debería usar una app de escaneo QR aparte para tener más seguridad?
La app de cámara integrada suele bastar, porque muestra una vista previa antes de abrir nada. Evita las apps de escaneo de terceros que piden permisos amplios o muestran mucha publicidad, ya que algunas son en sí mismas un riesgo para la privacidad.
Crea códigos QR de confianza con QRiety
Si imprimes códigos QR para clientes, huéspedes o personal, haz que sea fácil confiar en ellos. Con QRiety puedes añadir tu logo y tus colores, proteger los códigos con contraseña, fijar fechas de caducidad y límites de escaneo, y cambiar en cualquier momento el destino de un código impreso si algo sale mal. Empieza gratis y crea tu primer código QR seguro.