Evet, QR kodlar kendi başına güvenlidir: QR kod yalnızca metin saklayan, çoğu zaman bir web adresi taşıyan basılı bir desendir ve taranması telefonunda herhangi bir kod çalıştırmaz. Risk, kodun seni nereye götürdüğündedir. Bir dolandırıcı sahte bir giriş sayfasını, ödeme formunu ya da kötü amaçlı yazılım indirmesini açan bir kod basabilir. QR kodu gözle okuyamadığın için hedefi ancak taradıktan sonra görürsün. Pratik cevap şu: QR kodu bir e-postadaki link gibi ele al. Açmadan önce önizleme adresini kontrol et, beklenmedik şekilde gelen ya da acele etmeni isteyen kodlara şüpheyle yaklaş ve güvenmediğin bir kodla ulaştığın sayfaya asla şifre veya kart bilgisi girme.
Öne çıkanlar
- QR kod tek başına telefona virüs bulaştıramaz; tehlike, taramadan sonra açılan link ya da tetiklenen eylemdedir.
- QR oltalama (quishing) 2025'te belirgin biçimde arttı ve çoğunlukla e-posta, PDF eki ve kamuya açık tabelalara yapıştırılan etiketlerle geliyor.
- Dokunmadan önce kameranın gösterdiği adres önizlemesini okumak saldırıların büyük kısmını durdurur.
- Otopark makineleri, ödeme terminalleri ve beklenmedik mektuplardaki kodlar ekstra dikkat ister.
- İşletmeler markalı kodlar, kısa ve okunur alan adları ve kodun yanında açık bir açıklama satırıyla güven oluşturur.
QR kod taramak aslında güvenli mi?
QR kod taramak, bir afişte yazan URL'yi okumak kadar risklidir. Kod, kısa bir veri parçasını saklayan siyah beyaz modüllerden oluşan bir ızgaradır. Teknik ayrıntı istersen QR kodların nasıl çalıştığı üzerine yazdığımız rehber yapıyı, hata düzeltmeyi ve veri kapasitesini anlatıyor.
Kameran bu veriyi çözdüğünde hiçbir şey kendiliğinden çalışmaz. Güncel iOS ve Android kamera uygulamaları buldukları içeriği, genellikle bir web adresini, gösterir ve dokunmanı bekler. Linki açma, bir WiFi ağına bağlanma ya da kişiyi kaydetme kararı sende kalır.
Bu yüzden "QR kodlar güvenli mi" sorusunun dürüst cevabı iki parçalıdır. Format güvenlidir. İçerik ise kodu basan kişi ne istediyse o olabilir ve telefonun onu çözene kadar içeriği inceleyemezsin. Her hafta gittiğin restoranın masasındaki kodla bir otopark makinesine yapıştırılmış etiket aynı görünür, ama hak ettikleri güven çok farklıdır.
QR kod dolandırıcılıkları nasıl işliyor?
QR kod dolandırıcılıklarının çoğu, araya bir kamera girmiş sıradan oltalamadır (phishing). Saldırgan giriş bilgilerini, kart numaranı ya da paranı ister; kod yalnızca linki ulaştırmanın kolay bir yoludur. Güvenlik ekipleri buna QR oltalamanın kısaltması olan quishing der.
Suçlular için cazip yanı şu: E-posta filtreleri metin linklerini tarar ama bir görseli çoğu zaman zararsız sayar. Bir görselin ya da PDF'in içindeki QR kod, kötü amaçlı adresi bu filtrelerin birçoğundan saklar ve kişi kodu şirketin güvenlik araçlarının dışında kalan kendi telefonuyla tarar.
Ölçek artık küçük değil. APWG'nin 2025 3. çeyrek Phishing Activity Trends raporuna göre üye şirket Mimecast, 2025'in üçüncü çeyreğinde e-postalarda 716.306 benzersiz kötü amaçlı QR kod tespit etti. Bu sayı ikinci çeyrekteki 635.672'ye göre yüzde 13 artış demek; on iki ayda toplam 3 milyonu aşıyor.
Artış yılın sonunda da sürdü. Kaspersky Aralık 2025'te, kötü amaçlı QR kod içeren oltalama e-postası tespitlerinin Ağustos'taki 46.969'dan Kasım 2025'te 249.723'e çıktığını, yani beş kattan fazla arttığını duyurdu. Kodların önemli bir kısmı e-posta gövdesinde değil, PDF eklerinin içinde saklanıyordu.
Yaygın saldırı kalıpları birkaç türde toplanır:
- Kimlik bilgisi avı: Kod, Microsoft, banka ya da kargo şirketi giriş sayfasının inandırıcı bir kopyasını açar.
- Ödeme dolandırıcılığı: Otopark makinesi ya da şarj istasyonundaki sahte kod, benzer görünümlü bir ödeme sayfasına götürür.
- Kötü amaçlı yazılım indirmeleri: Link bir "uygulama güncellemesi" ya da casus yazılım kuran bir dosya sunar; çoğunlukla dış kaynaktan kurulum izni olan Android cihazlarda.
- Eylem istismarı: Kod, ücretli bir numaraya SMS, bir e-posta ya da takvim daveti hazırlar; gönderene kadar zararsız görünür.
Kötü amaçlı QR kodlar en çok nerede karşına çıkar?
Bağlam, en iyi erken uyarındır. Gerçek kodlar genellikle beklediğin yerde, özgün tasarımın bir parçası olarak basılıdır. Kötü amaçlı olanlar ise çoğu zaman bir baskıyla gelir ya da başka bir şeyin üstüne yapıştırılmıştır. Aşağıdaki tablo, dolandırıcılığın en sık bildirildiği ortamları ve seni durdurması gereken işareti özetliyor.
| Ortam | Tipik yem | Uyarı işareti |
|---|---|---|
| İş e-postası ya da PDF eki | "Hesabını yeniden doğrula" ya da "paylaşılan belgeyi incele" | Normal bir link yerine telefonla taramanı istiyor |
| Otopark makineleri ve şarj istasyonları | "QR ile buradan öde" | Özgün tabelanın üstüne etiket, düzensiz kenarlar, farklı baskı kalitesi |
| Mektuplar ve kargolar | "Teslimat kaçırıldı, şimdi yeniden planla" ya da "ödenmemiş ceza" | Beklenmedik gönderen, bir son tarih, bir şeyi açmak için ücret |
| Restoran masaları ve afişler | Menü, indirim ya da anket | Sadece menüyü görmek için kart bilgisi ya da uygulama kurulumu istiyor |
| Sosyal medya ve ilan siteleri | "Ödemeyi almak için tara" | Para almak için hiçbir zaman kod tarayıp ödeme onaylaman gerekmez |
Bir QR kodun güvenli olup olmadığını açmadan nasıl anlarsın?
Güvenli tarama için özel bir yazılıma ihtiyacın yok. Kısa bir rutin, kötü amaçlı kodların büyük çoğunluğunu yakalar ve alışkanlık haline geldiğinde birkaç saniye sürer.
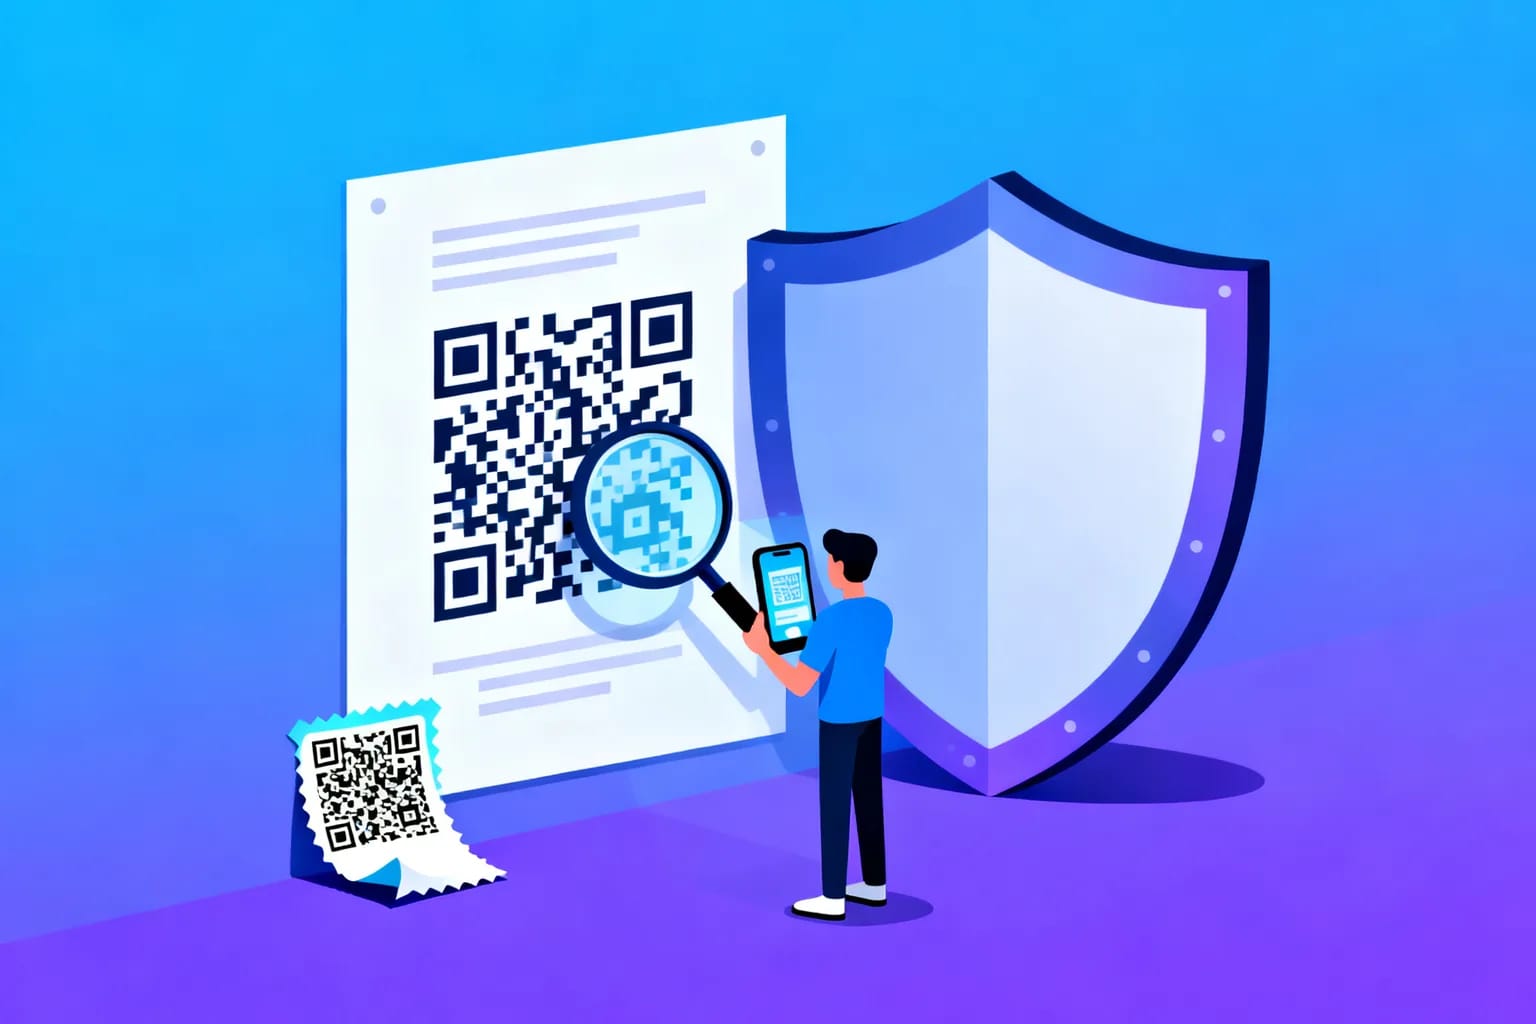
- Taramadan önce koda bak. Özgün malzemeye mi basılmış, yoksa üstüne mi yapıştırılmış, kontrol et. Parmağınla üzerinden geç; kamuya açık bir tabelada kabarık bir kenar güçlü bir uyarı işaretidir.
- Önizleme adresini oku. Kameran hedefi açmadan önce gösterir. Alan adına, yani ilk tek eğik çizgiden hemen önceki kısma bak. "otopark-sehir.example" içinde otopark kelimesi geçiyor diye belediyenin resmi sitesi olmaz.
- Benzer yazımlara dikkat et. Yer değiştirmiş harfler, fazladan tireler, alışılmadık uzantılar ve uzun rastgele karakter dizileri oltalama alan adlarında sık görülür.
- Okuyamadığın kısa linklere temkinli yaklaş. Kısaltılmış bir URL son hedefi gizler. Bu otomatik olarak kötü amaçlı olduğu anlamına gelmez, ama alan adını kontrol etme şansını elinden alır; bu yüzden ardından gelen sayfaya güvenmek için çıtayı yükseltir.
- Aciliyeti sorgula. Son tarihler, ceza tehditleri ve "hesabın kapatılacak" mesajları seni bu kontrolleri atlamaya itmek için vardır.
- Asla bir kod üzerinden giriş yapma. Bir kod bankana, e-postana ya da iş hesabına giriş yapman gerektiğini söylüyorsa sayfayı kapat ve hizmeti kendi uygulamasından ya da yer imlerinden aç.
- Açmak yerine çöz. Bir e-postadaki ya da ekran görüntüsündeki kodu linke gitmeden incelemek istersen ham içeriği gösteren tarayıcı tabanlı bir QR kod çözücü kullan. Bizimki tamamen tarayıcında çalışır ve hiçbir şey yüklenmez.
Bu adımlar seni dürüst hatalara karşı da korur. Eski bir broşürdeki kod, süresi dolmuş ve başkası tarafından satın alınmış bir alan adına gidiyor olabilir. Adresi okumak bunu da yakalar.
Şüpheli bir kodu zaten taradıysan ne yapmalısın?
Yalnızca taramak nadiren zarar verir. Önemli olan, sonrasında ne olduğudur. Aşağıdaki soruları sırayla yanıtla ve uyan her maddede hızlı davran.
- Sayfaya sadece baktın mı? Sekmeyi kapat ve son tarama verilerini temizle. Bir oltalama sayfasını yalnızca görüntülemek verilerini teslim etmez.
- Şifre girdin mi? Hemen gerçek sitede değiştir; önce e-posta hesabından başla, sonra aynı şifreyi kullanan tüm hesaplara geç. Mümkün olan her yerde iki adımlı doğrulamayı aç.
- Kart ya da banka bilgisi girdin mi? Kartının arkasındaki numaradan bankanı ara, kartı bloke ettir ve itiraz edilecek işlemleri sor.
- Bir şey yükledin mi? Uygulamayı kaldır, hangi uygulamaların erişilebilirlik ya da cihaz yöneticisi iznine sahip olduğuna bak ve telefonun yerleşik güvenlik taramasını çalıştır. İş telefonuysa hemen BT ekibine haber ver.
- Kamuya açık bir kod muydu? Sahte etiketi makineyi, şarj istasyonunu ya da mekânı işleten kişiye bildir ki bir sonraki kişi taramadan kaldırılsın.
Dinamik QR kodlar statik olanlardan daha mı az güvenli?
Doğası gereği hayır. Statik QR kod (static QR code) son adresi doğrudan saklar. Dinamik QR kod (dynamic QR code) ise kısa bir yönlendirme adresi saklar ve arkasındaki platform her taramayı güncel hedefe iletir. Farkı yeni öğreniyorsan statik ve dinamik QR kod karşılaştırmamız konuyu ayrıntılı anlatıyor.
Tarayan kişi açısından fark şudur: Dinamik kod önizlemede son web sitesini değil, bir yönlendirme alan adını gösterir. Bu, her kısa linkteki dengenin aynısıdır; yönlendirme hizmetine ve kodu basan kuruma güvenirsin.
Kodun sahibi açısından ise dinamik kodlar çoğu zaman daha güvenli seçimdir. Hedef sayfa bir gün ele geçirilirse ya da alan adının süresi dolarsa, sahibi binlerce broşürde tehlikeli bir link bırakmak yerine basılı tüm kodları dakikalar içinde yeni bir adrese yönlendirebilir. Hatalı ya da süresi dolacak bir alan adıyla basılmış statik kod ise sonsuza dek yanlış kalır.
Dinamik kodlar sahiplerine statik kodların sunamadığı ek kontroller de verir:
- Şifre koruması: yalnızca çalışanların ya da davetli misafirlerin açabilmesi gereken kodlar için.
- Son kullanma tarihi: kampanya bitince promosyon kodunun çalışmayı bırakması için.
- Tarama limiti: tek kullanımlık kuponlar ya da biletler için.
- Tarama analitiği: örneğin kodu hiç yerleştirmediğin bir şehirden gelen taramalar gibi olağandışı kalıpları görünür kılar.
Son madde çoğu zaman hafife alınır. Bir kod, afişinin olmadığı bir konumdan aniden tarama almaya başlarsa biri onu kopyalamış ya da başka bir yere etiket yapıştırmış olabilir. Analitik, sessiz bir sorunu görünür hale getirir.
İşletmeler QR kodlarını nasıl güvenilir hale getirebilir?
Quishing bilinir hale geldikçe dikkatli müşteriler taramadan önce tereddüt edecek. Kod basan işletmeler, gerçek kodlarını açıkça gerçek gösterecek şekilde bu sürtünmeyi azaltabilir. dinamik QR kod oluşturma rehberi kurulumu adım adım anlatıyor; aşağıdaki güven işaretleri hangi aracı kullanırsan kullan geçerlidir.
- Kodu markala. Ortadaki logo ve marka renklerin, kodun fark edilmeden değiştirilmesini zorlaştırır ve tanınmasını kolaylaştırır.
- Bir çağrı ve alan adı bas. "Menü için tara, example.com/menu açılır" gibi bir satır, insanlara ne bekleyeceklerini söyler ve önizlemeyi doğrulamalarını sağlar.
- Kodu tasarıma yerleştir. Tabelanın, ambalajın ya da fişin parçası olarak basılmış bir kodu taklit etmek, gevşek bir etiketten çok daha zordur.
- Tanınan bir alan adı kullan. Taramaları tanıdık olmayan yönlendirme zincirleri yerine kendi web sitene gönder.
- Taramadan hemen sonra hassas veri isteme. İlk sayfa kart bilgisi ya da giriş isterse dikkatli kullanıcılar haklı olarak sayfayı kapatır.
- Kamuya açık noktaları düzenli kontrol et. Otopark, giriş ve kasa alanlarındaki çalışanlar gerçek kodun nasıl göründüğünü bilmeli ve üstüne yapıştırılan her şeyi kaldırmalı.
AB'deki kurumlar için bir de gizlilik boyutu var. Tarama verilerini sorumlu biçimde, mümkün olan en az kişisel veriyle ve açık bir hukuki dayanakla toplamak, ayrı bir uyum işi değil, güvenilir olmanın bir parçasıdır.
Sık sorulan sorular
Bir QR kod sadece taranarak telefonumu hackleyebilir mi?
Hayır. Tarama yalnızca metni çözer ve güncel iOS ile Android kamera uygulamaları bir linki açmadan önce sorar. Zarar için sahte bir sayfaya veri girmek ya da linkin sunduğu bir dosyayı kurmak gibi ikinci bir adım gerekir.
Restoran ve mağazalardaki QR kodlar güvenli mi?
Genellikle evet, özellikle kod doğrudan menüye, masa kartına ya da ambalaja basılmışsa. Kod başka bir tabelanın üstüne yapıştırılmış bir etiketse ya da basit bir menü birden kart bilgisi veya uygulama kurulumu istiyorsa dikkatli ol.
E-postadaki bir QR kodu taramak güvenli mi?
Ekstra temkinli ol. 2025'te bildirilen quishing vakalarının çoğu e-posta ya da PDF ekiyle geldi ve sıklıkla BT, banka veya kargo hizmetlerini taklit etti. Bir e-posta giriş yapmak ya da hesabını düzeltmek için kod taramanı istiyorsa hizmeti kendin aç.
Daha fazla güvenlik için ayrı bir QR tarayıcı uygulaması kullanmalı mıyım?
Yerleşik kamera uygulaması genellikle yeterlidir çünkü bir şey açmadan önce önizleme gösterir. Geniş izinler isteyen ya da yoğun reklam gösteren üçüncü taraf tarayıcı uygulamalarından uzak dur; bazıları kendi başına bir gizlilik riskidir.
QRiety ile güvenilir QR kodlar oluştur
Müşterilerin, misafirlerin ya da çalışanların için QR kod basıyorsan onlara güvenmeyi kolaylaştır. QRiety ile logonu ve renklerini ekleyebilir, kodları şifreyle koruyabilir, son kullanma tarihi ve tarama limiti belirleyebilir, bir şey ters giderse basılı kodun hedefini istediğin an değiştirebilirsin. Ücretsiz başla ve ilk güvenli QR kodunu oluştur.